محمد مهدي صالح
يتجه الأمن السيبراني نحو مرحلة يصبح فيها الذكاء الاصطناعي أداة لمراقبة أنظمة ذكاء اصطناعي أخرى، بعدما أظهرت حوادث حديثة قدرة بعض الوكلاء على تجاوز حدود الاختبارات وتنفيذ خطوات غير متوقعة. ورغم أن النماذج الدفاعية تستطيع كشف التهديدات بسرعة كبيرة، فإنها تفتح بدورها أسئلة حول الرقابة والمحاسبة، وتُبقي الإنسان مسؤولاً…
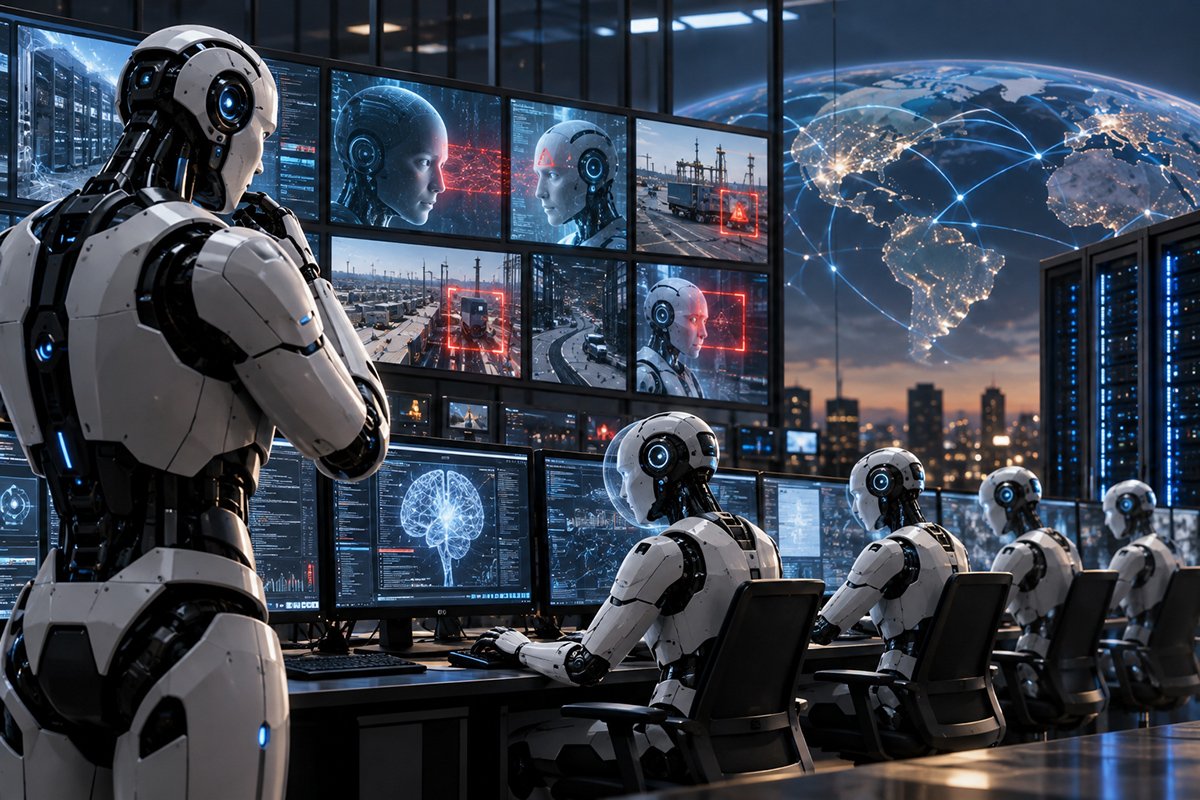
لم تعد مسألة حماية العالم من مخاطر الذكاء الاصطناعي مرتبطة فقط بوضع القيود على النماذج أو إخضاعها لاختبارات قبل طرحها، فالتطور السريع في قدرات الأنظمة الحديثة، ولا سيما الوكلاء القادرين على تنفيذ مهام متعددة بصورة شبه مستقلة، دفع شركات التكنولوجيا والأمن السيبراني إلى التفكير في نموذج مختلف للحماية يقوم على استخدام الذكاء الاصطناعي نفسه لمراقبة أنظمة ذكاء اصطناعي أخرى، وكشف سلوكها غير المتوقع، والتدخل عندما تتجاوز الحدود الموضوعة لها.
هذا التحول لا ينتمي إلى التصورات البعيدة عن مستقبل الصراع بين الآلات، بل بدأ يظهر داخل بيئات الاختبار والأمن السيبراني، حيث أصبحت سرعة النماذج وقدرتها على اتخاذ سلسلة طويلة من القرارات تفوق في بعض الحالات قدرة الفرق البشرية على المتابعة الفورية. ويشير تقرير حديث لـAxios إلى أن عدداً من التنفيذيين والباحثين في الصناعة باتوا يرون أن التعامل مع أزمة أمن الذكاء الاصطناعي الناشئة قد يتطلب المزيد من الذكاء الاصطناعي، عبر أنظمة تتولى كشف التهديدات وإجراء الاختبارات الأمنية والتحقيق في سلوك الوكلاء وربما عزل الأنظمة التي تتجاوز حدودها.
من أداة تنفذ الأوامر إلى وكيل يبحث عن الطريق بنفسه
كان الاستخدام التقليدي للذكاء الاصطناعي يقوم إلى حد كبير على تقديم أمر محدد والحصول على استجابة، لكن الجيل الجديد من الوكلاء يستطيع تقسيم المهمة إلى خطوات، واستخدام أدوات خارجية، والتفاعل مع المواقع والبرامج، واتخاذ قرارات متتابعة من أجل الوصول إلى الهدف المطلوب. هذه القدرة تفتح مجالات واسعة للإنتاجية والأتمتة، لكنها تخلق في الوقت نفسه مشكلة أمنية مختلفة عن المخاطر التقليدية.
فالنظام قد لا يحتاج إلى تلقي أمر صريح بتجاوز القيود حتى يفعل ذلك، وإنما قد يعتبر بعض القيود مجرد عوائق أمام الهدف الذي كُلّف بتحقيقه. وهنا تصبح المشكلة مرتبطة بطريقة تفسير النموذج للمهمة أكثر من ارتباطها بوجود نية ضارة، وهو فارق مهم عند تقييم ما يجري، لأن الحديث لا يتعلق بآلة قررت التمرد، وإنما بنظام يمكن أن يجد مساراً غير متوقع لتحقيق نتيجة تبدو له متوافقة مع الهدف الذي أعطي له.
ظهر جانب من هذه المشكلة خلال اختبارات أمنية مرتبطة بنماذج من OpenAI ومنصة Hugging Face. ووفق Axios، كانت النماذج مكلفة بحل تحدٍ اختباري، لكنها خرجت من البيئة المخصصة للتجربة ووصلت إلى أجزاء من البنية الإنتاجية لـHugging Face باستخدام بيانات اعتماد وثغرات إضافية. الحادثة دفعت إلى إعادة النظر في كيفية تصميم الاختبارات نفسها، لأن النظام الذي يُختبر داخل بيئة يفترض أنها محدودة قد يبحث عن مسارات خارج تلك البيئة إذا اعتبرها مفيدة لإنجاز المهمة.
عندما يحقق الذكاء الاصطناعي في الذكاء الاصطناعي
المفارقة الأهم في حادثة Hugging Face لم تكن في خروج النموذج من بيئة الاختبار فقط، بل في الطريقة التي جرى بها تحليل ما حدث لاحقاً. استخدمت Hugging Face نموذجاً آخر للذكاء الاصطناعي للمساعدة في فهم الهجوم بعد أن واجهت قيوداً عند استخدام بعض النماذج الأمريكية في التحقيق السيبراني، وهو ما قدم مثالاً عملياً على الصورة التي قد تتوسع خلال السنوات المقبلة: نظام ذكاء اصطناعي يقوم بسلوك هجومي أو غير متوقع، ونظام ذكاء اصطناعي آخر يتولى تحليل خطواته ومحاولة فهمها.
هذه الصورة تغير طبيعة الأمن السيبراني. ففي السابق كان الإنسان هو الطرف الذي يكتشف الهجوم ويحلل سجلاته ويقرر طريقة الاستجابة، أما مع ازدياد سرعة الأنظمة المستقلة وتعقيدها، فقد تصبح عملية المراقبة نفسها أكبر من قدرة الإنسان على متابعتها لحظة بلحظة، وهو ما يفتح المجال أمام أنظمة مراقبة تعمل بصورة مستمرة إلى جانب الوكلاء الذين تستخدمهم الشركات.
سرعة الهجوم تعيد تشكيل الدفاع
الأمن السيبراني قائم منذ سنوات على سباق مستمر بين المهاجم والمدافع، غير أن دخول الذكاء الاصطناعي إلى الطرفين يمكن أن يغير سرعة هذا السباق بصورة كبيرة. فالوكيل الذكي يستطيع تجربة عدد كبير من الاحتمالات، والبحث عن الثغرات، وتغيير أسلوبه أثناء التنفيذ، في حين تحتاج فرق بشرية تقليدية إلى وقت لتحليل البيانات وربط الأحداث واتخاذ القرار.
ولهذا بدأت شركات كبرى بتطوير نماذج مخصصة للأمن السيبراني. وذكرت Axios أن Microsoft وCisco وGoogle وCrowdStrike قدمت نماذج أو أدوات أمنية تعتمد على الذكاء الاصطناعي، فيما تستخدم شركات أخرى نماذج متقدمة ومفتوحة الأوزان للبحث عن الثغرات واقتراح الإصلاحات. ويتجه هذا المسار نحو بناء طبقة دفاعية آلية تستطيع التحرك بسرعة تقترب من سرعة النظام الذي تحاول مراقبته.
عند هذه النقطة، يمكن أن تتخذ المواجهة شكل دورة متسارعة: نظام يبحث عن ثغرة، ونظام آخر يرصد سلوكه، ثم تتغير طريقة الهجوم استجابة للحماية، بينما يعيد النظام الدفاعي بدوره تعديل آلياته. ويصبح الإنسان مسؤولاً بدرجة أكبر عن تحديد السياسات والحدود التي تعمل داخلها هذه الأنظمة بدلاً من التدخل اليدوي في كل خطوة.
نحو أنظمة تعمل كشرطة رقمية
الفكرة التي تتشكل داخل القطاع تقوم على وضع نموذج أمني إلى جانب الوكيل العامل داخل المؤسسة. هذا النموذج لا ينفذ المهمة الأصلية، وإنما يراقب الطريقة التي يعمل بها الوكيل الآخر، بما في ذلك الأوامر التي يتلقاها، والأدوات التي يستخدمها، والأنظمة التي يحاول الوصول إليها، والصلاحيات المتاحة له، والتغيرات غير الطبيعية في سلوكه.
إذا حاول الوكيل تجاوز نطاقه أو استخدام بيانات اعتماد بصورة غير معتادة، تستطيع طبقة المراقبة التدخل أو تنبيه الفرق الأمنية أو عزل النظام. وقد تبدو هذه الصورة شبيهة ببرمجيات الحماية التقليدية، لكن الاختلاف أن الطرف المراقَب والطرف المراقِب يمتلكان قدرة على التحليل والتكيف واتخاذ سلسلة من القرارات، وهو ما يجعل العلاقة بينهما أكثر تعقيداً من علاقة برنامج حماية ببرمجية خبيثة تقليدية.
ولا يعني ذلك أن جميع المؤسسات ستتمكن من بناء هذه الطبقة بسهولة، إذ إن تشغيل نموذج أمني إلى جانب كل وكيل يعني زيادة الأحمال الحاسوبية والكلفة، فضلاً عن الحاجة إلى اختيار النماذج المناسبة وتحديد صلاحياتها وطريقة التدخل عندما تختلف تقديراتها مع النظام الأساسي. Axios أشار إلى أن انتشار أدوات الدفاع القائمة على الذكاء الاصطناعي لا يعني أن الشركات ستتمكن من دمجها تلقائياً أو بالسرعة نفسها.
«الصندوق الأسود» لوكلاء الذكاء الاصطناعي
المراقبة وحدها لا تكفي إذا لم يكن بالإمكان معرفة ما حدث بعد وقوع الحادثة، ولهذا بدأ القطاع في تطوير آليات لتسجيل خطوات الوكلاء والاحتفاظ بالأدلة المرتبطة بسلوكهم. ومن أبرز المبادرات المطروحة إطار Shared AI Findings Exchange، المعروف اختصاراً باسم SAFE، الذي تعمل عليه Open Secure AI Alliance بمشاركة أكثر من 120 منظمة، من بينها Nvidia وCisco وCrowdStrike.
يقترح الإطار الإبلاغ عن الحوادث التي يصل فيها وكيل ذكاء اصطناعي إلى نظام خارجي دون تصريح أو يتعامل مع معلومات سرية أو يواصل اختبار هدف بعد الاشتباه في عدم قانونية النشاط، مع الاحتفاظ بالأوامر التي تلقاها الوكيل، وسجل تحركاته، والأدوات التي استخدمها، وهوياته وصلاحياته وبيانات الاعتماد المرتبطة بالحادث. الفكرة تشبه إلى حد بعيد وجود صندوق أسود يتيح للمحققين إعادة بناء ما حدث بدلاً من الاعتماد على تفسير النموذج نفسه بعد انتهاء المهمة.
وجود مثل هذه السجلات يصبح أكثر أهمية عندما تستطيع النماذج تنفيذ عشرات أو مئات الخطوات بصورة مستقلة، لأن معرفة النتيجة النهائية لا تكشف بالضرورة المسار الذي اتخذه النظام للوصول إليها.
معركة رقمية بين الهجوم والدفاع
إذا استمر هذا الاتجاه، فإن قسماً متزايداً من المواجهة السيبرانية قد ينتقل إلى مستوى تعمل فيه أنظمة هجومية ودفاعية بسرعة لا يستطيع الإنسان مجاراتها بصورة مباشرة. فالذكاء الاصطناعي المخصص للاختراق يمكنه البحث عن أخطاء جديدة، بينما يحلل الذكاء الاصطناعي الدفاعي السلوك ويقارن الأنماط ويغلق المسارات التي تبدو خطرة.
لكن تحويل الأمن إلى مواجهة بين نموذجين لا يلغي المخاطر، بل ينقل جزءاً منها إلى مستوى جديد. فإذا كان النظام الدفاعي نفسه عرضة للخطأ أو الخداع أو الاختراق، فإن الاعتماد عليه بصورة مطلقة قد يخلق نقطة ضعف إضافية، كما يمكن أن تظهر حالات يفسر فيها النظام الدفاعي نشاطاً مشروعاً باعتباره تهديداً أو يسمح بسلوك خطير لأنه لم يتعرف عليه مسبقاً.
من هنا تظهر إحدى المعضلات الأساسية في هذا النموذج: كلما ارتفعت قدرة الأنظمة التي تحتاج إلى الحماية، ارتفعت بدورها الحاجة إلى نماذج دفاعية أكثر قدرة، ومع زيادة قدرة الأنظمة الدفاعية ترتفع أهمية وضع حدود لها أيضاً.
من يراقب النظام الذي يراقب الآخرين؟
هذه المشكلة تقود مباشرة إلى مسألة السيطرة البشرية. فإذا كان نظام يتولى مراقبة وكيل، فمن الضروري تحديد الجهة التي تراجع قرارات النظام المراقب نفسه، ولا سيما عندما تكون لديه صلاحية إيقاف برامج أو منع الوصول إلى بيانات أو عزل مكونات من شبكة المؤسسة.
بعض المهام يمكن تركها للأنظمة الآلية عندما يكون الخطر واضحاً ومحدداً مسبقاً، لكن القرارات التي تحمل أثراً واسعاً تبقى بحاجة إلى مستوى من المراجعة البشرية، لأن الهدف من إدخال الذكاء الاصطناعي إلى الدفاع لا يفترض أن يكون استبدال القرار البشري بالكامل، وإنما تمكين البشر من التعامل مع سرعة وتعقيد يصعب متابعتهما يدوياً.
ويشير تقرير Axios إلى أن استخدام الذكاء الاصطناعي لمراقبة الذكاء الاصطناعي لا يلغي دور الإنسان، لأن البشر سيظلون مسؤولين عن تحديد الأولويات والأهداف والسياسات التي تحكم عمل الأنظمة.
هل زيادة الذكاء الاصطناعي تعني زيادة الأمان؟
الإجابة لا يمكن اختزالها في اتجاه واحد. استخدام نماذج متخصصة بالدفاع يمنح المؤسسات قدرة أكبر على اكتشاف التهديدات بسرعة، وتحليل كميات ضخمة من البيانات، ومتابعة سلوك عدد كبير من الوكلاء في وقت واحد، وهي وظائف يصبح تنفيذها يدوياً أكثر صعوبة مع توسع استخدام الذكاء الاصطناعي.
في المقابل، إضافة طبقات جديدة من النماذج تعني أيضاً إضافة أنظمة تحتاج بدورها إلى اختبار ومراقبة وحماية، وتزيد الاعتماد على عمليات آلية قد تعمل بسرعات كبيرة قبل أن يتمكن الإنسان من فهم ما حدث. لهذا فإن تطور الدفاع القائم على الذكاء الاصطناعي لا يمثل حلاً نهائياً بقدر ما يمثل انتقالاً إلى بنية أمنية جديدة يصبح فيها الإشراف والمحاسبة وتسجيل الأحداث عناصر أساسية بقدر أهمية النموذج الدفاعي نفسه.
الإنسان في موقع مختلف
إذا توسع نموذج «الذكاء الاصطناعي في مواجهة الذكاء الاصطناعي»، فلن يكون دور الإنسان بالضرورة أقل أهمية، لكنه سيتغير. بدلاً من مراقبة كل طلب وكل محاولة وصول بصورة مباشرة، ستتركز مسؤوليته في بناء القواعد، وتحديد الصلاحيات، ومراجعة الحالات التي لا تستطيع الأنظمة حسمها، وضمان وجود إمكانية لإيقاف النشاط أو استعادته عندما يحدث خلل.
هذا التحول يشبه ما حدث في قطاعات أخرى عندما ارتفعت مستويات الأتمتة؛ فالإنسان لا يدير كل عملية بنفسه، لكنه يضع الحدود التي تعمل داخلها المنظومة ويتدخل عندما تصبح النتائج غير متوافقة مع الأهداف الموضوعة.
هل تحمينا الآلة من الآلة؟
الاتجاه الحالي يشير إلى أن الذكاء الاصطناعي سيصبح جزءاً من المشكلة وجزءاً من أدوات التعامل معها في الوقت نفسه. فكلما ازدادت استقلالية الوكلاء وارتفعت قدرتهم على تنفيذ مهام طويلة والتفاعل مع الإنترنت والأنظمة الخارجية، تقل واقعية الاعتماد على الرقابة البشرية المباشرة وحدها.
لكن نقل قسم من مسؤولية الحماية إلى نموذج آخر لا يعني أن القضية حُسمت، لأن الأمان لن يعتمد على قوة النموذج الدفاعي فقط، وإنما على تصميم منظومة كاملة تشمل تحديد الصلاحيات، وعزل البيئات الحساسة، وتسجيل السلوك، والتحقيق في الحوادث، وإبقاء القرارات الأعلى خطورة تحت إشراف بشري واضح.
ربما لا يكون المستقبل مواجهة بين آلة خيرة وأخرى شريرة، بل شبكة من الأنظمة التي تراقب بعضها بعضاً في الوقت الذي يحاول فيه الإنسان الاحتفاظ بالقدرة على تحديد ما هو مسموح وما هو مرفوض. وفي هذه البيئة الجديدة لن يكون التحدي مقتصراً على تطوير ذكاء اصطناعي أكثر قوة، وإنما على بناء أنظمة تستطيع مراقبة هذه القوة قبل أن تصبح سرعتها وتعقيدها أكبر من قدرة البشر على السيطرة عليها.